CAS 01 · APP + PROXMOX
Application métier sur hyperviseur dédié
Contexte. Une TPE gérait stocks et commandes sur tableurs dispersés. Les erreurs de saisie et les fichiers « version finale_v3 » coûtaient du temps chaque semaine.
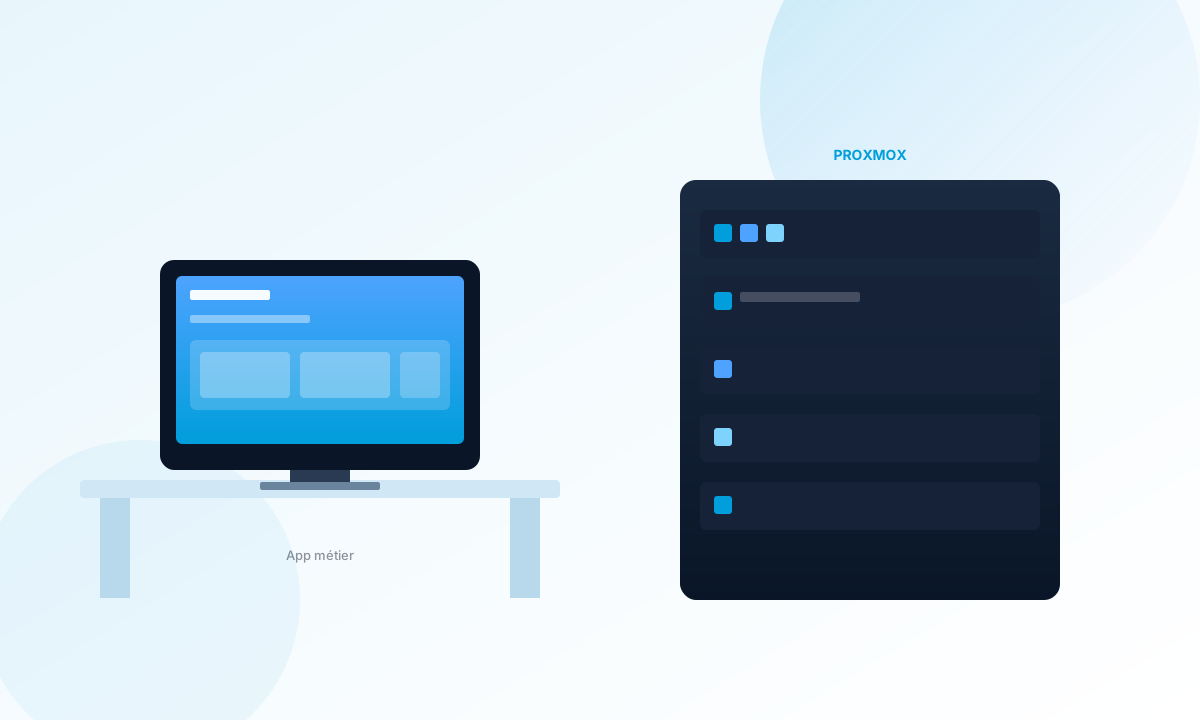
Choix. App interne collée au terrain + VMs séparées (app, base, services) sous Proxmox — isolation, snapshots, capacité d’évolution.
Résultat. Périmètre clarifié avec les utilisateurs avant l’architecture. Infra lisible : chaque rôle a sa machine, chaque machine a sa sauvegarde. Accès VPN / reverse proxy / comptes nominatifs documentés — sans dépendance opaque.
CAS 02 · WOOCOMMERCE
Boutique en ligne durcie et maintenue
Contexte. Boutique WooCommerce avec extensions inutiles, versions en retard, droits trop larges. Le risque n’était pas « théorique » : surface d’attaque réelle.
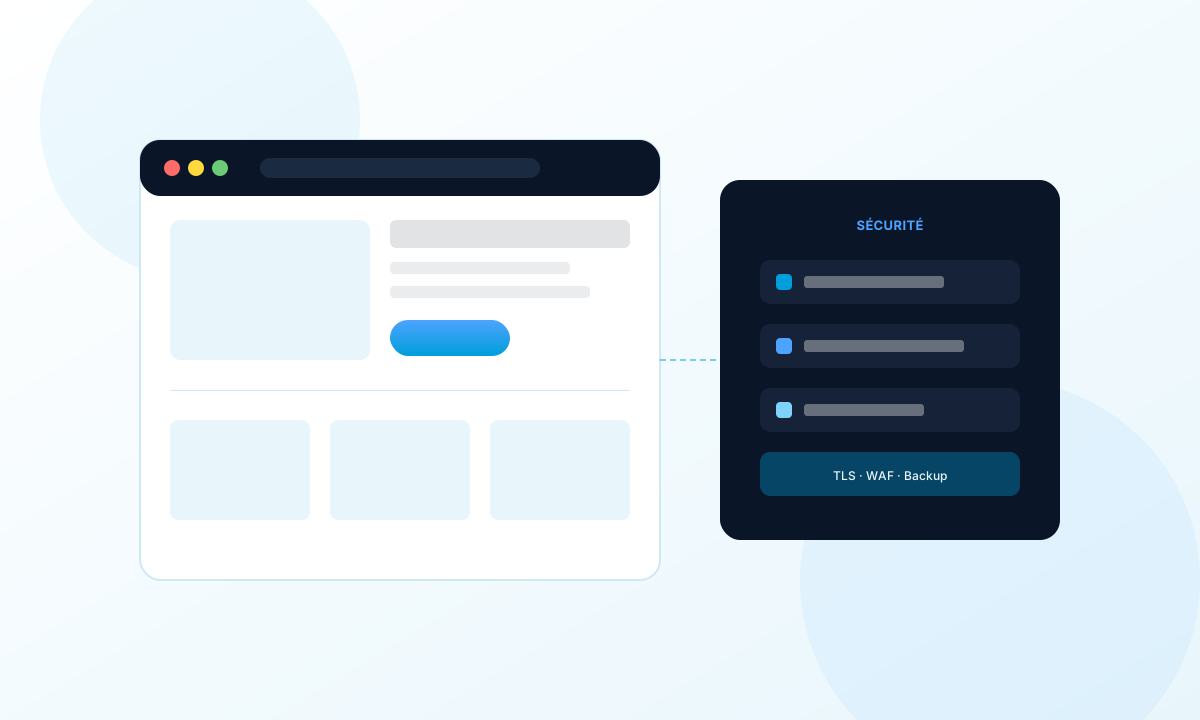
Choix. Audit priorisé (risque réel vs cosmétique), TLS correct, restriction d’admin, sauvegardes hors machine, WAF adapté — sans casser le parcours d’achat.
Résultat. Surface réduite, rythme de maintenance écrit, interlocuteur unique en cas d’incident. Pas de « on verra quand ça casse ».
CAS 03 · MIGRATION + RESTORE
Migration serveur avec preuve de restauration
Contexte. Ancien serveur peu documenté, services critiques, peur de la bascule.
Choix. Inventaire des dépendances, nouvel environnement en parallèle, tests fonctionnels, bascule DNS/réseau avec retour arrière possible jusqu’à validation.
Résultat. Coupure courte. Sauvegarde prouvée par un restore chronométré et documenté avec le client — certitude mesurable, pas une case cochée.